この記事で分かること
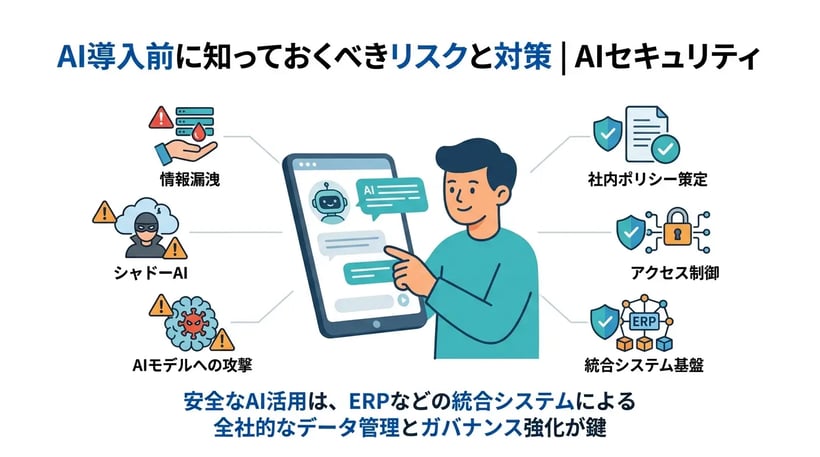
- 企業におけるAIセキュリティの重要性と特有の脅威
- 情報漏洩やAIモデルへの攻撃など主なセキュリティリスク
- 社内ポリシー策定やアクセス制御などの基本ガイドライン
- セキュアなAI活用を実現するERPなどのシステム基盤
近年、生成AIなどのビジネス活用が急速に進む中、「AIセキュリティ」への関心が高まっています。AIは業務効率化に大きく貢献する反面、機密情報の漏洩やシャドーAIといった特有のリスクも伴います。本記事では、AI導入前に知っておくべきリスクの全容と、安全に活用するための具体的な防御策やガイドラインを解説します。
安全なAI活用を実現するためには、部門ごとの対策に加えて、ERPなどの統合システムも選択肢に含め、全社的なデータ管理とガバナンスの強化を検討することが重要です。本記事を参考に、自社のAIセキュリティ対策を見直してみましょう。
AIセキュリティとは何か
AIセキュリティとは、企業がAI(人工知能)技術をシステムや業務に組み込む際に、情報漏洩やサイバー攻撃、誤作動などのリスクからシステムやデータを保護するための考え方や対策のことです。近年、生成AIをはじめとする技術の進化により、業務効率化や意思決定の迅速化が期待される一方で、AI特有の脆弱性やAI利用に伴う新たなセキュリティリスクも指摘されています。
企業におけるAIセキュリティの重要性
中堅企業においても、AIの活用は業務効率化や競争力向上につながる可能性がある経営上の検討テーマとなっています。しかし、十分なセキュリティ対策を講じずにAIを導入すると、企業の信頼を揺るがす重大なインシデントに発展する恐れがあります。
例えば、従業員が公開されている生成AIサービスに機密情報や顧客データを入力してしまうことで、意図せず情報漏洩を引き起こすリスクがあります。また、AIが誤った情報をもとに判断を下すことで、経営上の重大なミスを誘発する可能性も否定できません。そのため、経済産業省と総務省が策定したAI事業者ガイドラインなどでも、AIガバナンスの構築や継続的な見直しに関する考え方が示されています。
特に、部門ごとにシステムやExcelが乱立し、データが分散している環境では、AIが参照するデータの品質やアクセス権限の管理が不十分になりがちです。全社的なセキュリティポリシーを策定し、システム全体で統合的なデータ管理を行うことが、安全なAI活用の第一歩となります。
AI導入時に直面する特有の脅威
AIシステムは、従来のITシステムが抱えるサイバーセキュリティのリスクに加えて、AIならではの特有の脅威に直面します。企業がAIを導入する際に理解しておくべき主な脅威は以下の通りです。
- プロンプトインジェクション:悪意のある入力(プロンプト)によって、AIに意図しない動作や機密情報の開示を行わせる攻撃手法です。
- データポイズニング(学習データの汚染):AIの学習データに悪意のあるデータを混入させ、AIの出力結果や判断を歪める攻撃です。
- ハルシネーション(幻覚):AIが事実とは異なるもっともらしいウソを生成してしまう現象であり、誤った意思決定の原因となります。
これらの脅威を整理すると、以下の表のようになります。
| 脅威の名称 | 概要と発生するリスク | 対象となる主なAI |
|---|---|---|
| プロンプトインジェクション | 悪意のある指示を入力し、AIの制限を回避して不正な操作や情報漏洩を引き起こす | 生成AI、対話型AI |
| データポイズニング | 学習段階で悪意のあるデータを混入させ、AIの判断基準を意図的に操作する | 機械学習モデル全般 |
| ハルシネーション | 学習データの不足や偏りにより、事実無根の誤った情報を生成し、業務上の誤判断を招く | 生成AI |
これらの特有の脅威に対抗するためには、単なるネットワークの境界防御だけでは不十分です。AIに入力されるデータから、AIが処理するプロセス、そして出力結果に至るまで、データのライフサイクル全体を監視・統制する仕組みが求められます。特に、経営状況を可視化し、信頼性の高いデータに基づく判断を行うためには、基幹システムを含めたデータの整合性確保やセキュリティ基盤の整備が重要です。
AIセキュリティにおける主なリスク
企業がAIを業務に組み込む際は、利便性だけでなく、想定されるリスクを把握することが重要です。ここでは、AI導入に伴って発生しやすい代表的なセキュリティリスクについて詳しく解説します。
機密情報の漏洩リスク
AI、特に生成AIを利用する際にもっとも懸念されるのが、機密情報や個人情報の漏洩です。従業員が業務効率化のために、顧客データや未公開の財務情報などをAIのプロンプト(指示文)に入力してしまうケースも想定されます。入力されたデータがAIモデルの学習に利用される設定になっていた場合、意図せず第三者への回答として機密情報が出力されてしまう恐れがあります。
このような情報漏洩を防ぐためには、入力データの取り扱いに関する仕様を正確に把握する必要があります。総務省が公表しているAI事業者ガイドラインなどでも、データガバナンスの重要性が強調されています。以下の表は、情報漏洩につながりやすい主な入力データの種類とリスクの例です。
| データの種類 | 具体例 | 想定されるリスク |
|---|---|---|
| 顧客・個人情報 | 氏名、連絡先、購買履歴 | プライバシー侵害、個人情報保護法違反 |
| 経営・財務情報 | 未公開の決算データ、M&Aの検討情報 | インサイダー取引の誘発、企業の信頼失墜 |
| 技術・営業機密 | ソースコード、新製品の企画書 | 競合他社への情報流出、競争力の低下 |
AIモデルへの攻撃と誤作動リスク
AIシステム自体を標的としたサイバー攻撃も、深刻なリスクとして認識しておく必要があります。従来のシステムとは異なり、AI特有の脆弱性を突いた攻撃手法が存在します。代表的な脅威として、以下の3つが挙げられます。
- プロンプトインジェクション:悪意のある指示を入力し、AIに開発者が意図しない動作や機密情報の開示を行わせる攻撃
- データポイズニング:AIの学習データに悪意のあるデータを混入させ、誤った推論結果を導き出させる攻撃
- ハルシネーションの悪用:AIがもっともらしい嘘(ハルシネーション)を出力する特性を悪用し、偽情報を拡散させる攻撃
これらの攻撃を受けると、AIが誤った判断を下し、業務プロセス全体に悪影響を及ぼす可能性があります。自社の業務基盤に影響を及ぼすインシデントに発展する可能性もあるため、AIモデルの脆弱性を狙った脅威への対策を検討することが重要です。
シャドーAIによるガバナンスの欠如
近年、企業のIT部門や経営層が把握していない状態で、従業員が独自の判断で外部のAIサービスを利用する「シャドーAI」が問題視されています。テレワークの普及やクラウドサービスの多様化により、個人単位で手軽にAIを利用できる環境が整ったことが背景にあります。
シャドーAIの利用が広がると、企業が定めたセキュリティポリシーを適用しにくくなり、ガバナンス上の課題が生じる可能性があります。どの部門でどのようなデータがAIに入力されているのかを管理部門が追跡できなくなるため、情報漏洩やコンプライアンス違反のリスクが高まります。独立行政法人情報処理推進機構(IPA)のAIセキュリティに関する情報においても、AI利用に伴うさまざまなリスクや対策が紹介されています。
全社的な可視化や統制が十分でない場合、AI利用に伴うリスクを把握・管理しにくくなる可能性があります。部門ごとの個別最適ではなく、全社視点でのシステム統合とデータ管理に向けた見直しが求められています。
AIセキュリティ対策の基本ガイドライン
AIを安全に業務へ活用するためには、組織全体でのルール作りや技術的な対策、人的なリテラシーの向上を組み合わせることが重要です。本章では、企業が取り組むべきAIセキュリティ対策の基本ガイドラインを解説します。
社内ポリシーと運用ルールの策定
AIの利用に関する社内ポリシーの策定は、セキュリティ対策として有効な取り組みの一つです。。総務省が公表しているAIネットワーク社会推進会議などの公的な議論やガイドラインを参考にしながら、自社の業務実態に合わせたルールを定めることが推奨されます。具体的には、以下の項目を明確にすることが重要です。
- 利用可能なAIサービスと禁止事項の定義
- 入力してよいデータと入力してはいけない機密情報の分類
- AIの出力結果を業務に利用する際の確認プロセス
- セキュリティインシデント発生時の報告ルート
部門ごとの対応に加えて、全社横断的な運用ルールを設けることで、AI利用に関するガバナンスを強化しやすくなります。
アクセス制御とデータ保護の徹底
AIモデルへの不正アクセスや、学習データからの情報漏洩を防ぐためには、技術的なシステム統制が欠かせません。誰がどのデータにアクセスできるのかを適切に管理するアクセス制御は、AIセキュリティにおける重要な対策の一つです。
データ保護の観点では、以下のような対策を組み合わせることが効果的です。
| 対策項目 | 具体的な内容 |
|---|---|
| 認証と認可の強化 | 多要素認証の導入や、最小権限の原則に基づいたアクセス権限の付与を行います。 |
| データの暗号化 | 保存時および通信時のデータを暗号化し、万が一データが流出しても解読されないようにします。 |
| ログの監視と監査 | AIシステムの利用履歴やデータへのアクセスログを記録し、不審な挙動がないか定期的に監視します。 |
特に、複数の部門システムや表計算ソフトが乱立している環境では、データの所在が不明確になりがちです。全社最適の視点からシステム基盤の統合やデータの一元管理を検討することは、セキュリティ管理を強化する選択肢の一つです。
従業員へのAIセキュリティ教育
ルールやシステムを導入しても、それを運用する従業員のリテラシーが十分でなければ、セキュリティリスクを適切に低減できない可能性があります。AI特有のリスクを理解し、正しい利用方法を身につけるための継続的な教育が必要です。
教育プログラムには、次のような内容を盛り込むとよいでしょう。
- AIがもたらすハルシネーション(もっともらしい嘘)のリスクとファクトチェックの重要性
- プロンプト・インジェクションなど、AI特有のサイバー攻撃手法に関する基礎知識
- 著作権や個人情報保護など、コンプライアンス遵守の徹底
従業員一人ひとりがセキュリティ意識を高く持つことで、組織全体の防御力は向上します。定期的な研修やeラーニングを通じて、最新の脅威動向を共有する仕組みづくりが求められます。
セキュアなAI活用を実現するシステム基盤
AIの導入において、セキュリティポリシーの策定や従業員教育は不可欠ですが、それらを実効性のあるものにするためには、根底となるシステム基盤の整備が欠かせません。ここでは、安全にAIを活用するためのシステム環境について解説します。
部門最適から全社最適への転換が必要な理由
多くの企業において、会計システムや販売管理システムが部門ごとに独立して稼働していたり、Excelによる属人的なデータ管理が乱立していたりするケースが見受けられます。このような「部門最適」の状態でAIを導入する場合、データ管理やアクセス権限などの面でセキュリティ上の課題が生じる可能性があります。
部門ごとにデータが分散していると、どのデータに機密情報が含まれているのか、誰がアクセスできるのかを全社的に把握することが困難になります。結果として、従業員が意図せず重要なデータをAIに入力してしまい、情報漏洩につながる危険性が高まります。また、AIが参照するデータが分断されている場合、必要な情報を十分に活用できず、分析結果の有用性に影響する可能性があります。
セキュアかつ効果的にAIを活用するためには、自社の業務やシステム環境に応じて、データ管理の一元化や全社的なガバナンスの強化を検討することが重要です。
統合システムによるデータ管理とAIセキュリティの強化
全社最適を実現し、AIセキュリティを強化するための有効な手段が、統合システム(ERP)の導入です。ERPの構成や運用方法によっては、複数の業務データを統合的に管理し、AI活用におけるアクセス制御やデータ管理の強化につなげることができます。
統合システムでは、データに対するアクセス権限を細かく設定・管理することが可能です。これにより、AIに学習させるべきではない機密データを物理的・論理的に隔離し、安全なデータのみをAI連携に利用するといったコントロールを行いやすくなります。
部門別システムと統合システムにおける、AIセキュリティやデータ管理の違いを以下の表にまとめました。
| 比較項目 | 部門別システム(サイロ化) | 統合システム(ERP) |
|---|---|---|
| データ管理状況 | 部門ごとに分散・重複し、所在の把握が困難 | 全社で一元管理され、単一の事実(Single Source of Truth)を保持 |
| アクセス権限の制御 | システムごとに基準が異なり、管理が煩雑 | 全社統一のポリシーに基づき、厳密かつ一元的に制御可能 |
| AI活用時のセキュリティリスク | 機密情報の誤入力やシャドーAIの温床になりやすい | 権限管理により、AIへ渡すデータを安全に統制できる |
| AIの分析精度 | データが分断されており、局所的な分析にとどまる | 全社横断的なデータをもとに、精度の高い経営分析が可能 |
このように、システム基盤の統合は、セキュリティ管理の強化とAIによるデータ活用を両立するための選択肢の一つとなります。なお、AIを活用する際の基本的な考え方やガバナンス構築については、総務省が公表している「AI事業者ガイドライン」などの公的な指針も参考にしながら、自社のシステム環境を見直すことが推奨されます。
ERPがもたらすセキュアなAI活用の価値
ERPの導入や刷新は、単なる業務効率化や老朽化対策にとどまりません。企業が保有する経営データを適切に管理しながら、AIを経営判断に活用するための基盤づくりという役割も期待できます。
セキュアなシステム基盤が整うことで、企業は次のような価値を享受できます。
- 経営層がリアルタイムかつ安全に全社の状況を把握し、データドリブンな意思決定を行える
- 情報漏洩リスクに怯えることなく、現場部門がAIツールを活用して生産性を向上させられる
- ブラックボックス化していた業務プロセスが可視化され、内部統制が強化される
もし現在、社内のシステムが分断されており、経営の見える化が遅れていると感じている場合や、将来的なAI活用に不安を抱えている場合は、システム基盤の抜本的な見直しが必要なタイミングかもしれません。まずは、ERPがどのような価値をもたらすのか、概要資料などを通じて情報収集を進め、全社最適なシステム環境の構築に向けた第一歩を踏み出してみてはいかがでしょうか。
AIセキュリティに関するよくある質問
AIセキュリティとは具体的に何を指しますか?
AIシステムやその学習データに対するサイバー攻撃を防ぎ、情報漏洩や誤作動から保護するための対策全般を指します。
シャドーAIとは何ですか?
企業が把握や管理をしていない状態で、従業員が個人的に業務で利用しているAIツールのことです。
AIを利用する際に注意すべき主なセキュリティリスクは何ですか?
機密情報や個人情報の不適切な入力、アクセス権限の設定不備、AI特有の攻撃など、利用方法やシステム構成に応じてさまざまなリスクがあります。
従業員へのAIセキュリティ教育は必要ですか?
従業員教育は重要な対策の一つです。AIの利用状況や業務内容に応じて、定期的な研修や情報共有を行うことが有効です。
AIのセキュリティ対策にERPは役立ちますか?
ERPは選択肢の一つです。製品の機能やシステム構成、運用方法によっては、データへのアクセス制御やガバナンスの強化に役立つ場合があります。
まとめ
AIの導入は企業の業務効率化に大きく貢献する一方で、機密情報の漏洩やシャドーAIによるガバナンスの欠如といった特有の脅威をもたらします。これらのリスクを低減するためには、明確な社内ポリシーの策定や従業員への継続的な教育、適切なアクセス制御などを組み合わせることが重要です。
また、部門ごとの個別最適ではなく、全社最適の視点でシステム基盤を整備することが求められます。セキュアなAI活用に向けて、統合的なデータ管理や権限管理を行うための選択肢として、ERPの導入を検討することもできます。安全なAI運用の基盤づくりに向けて、まずは自社に最適なERPの情報収集から始めてみてはいかがでしょうか。