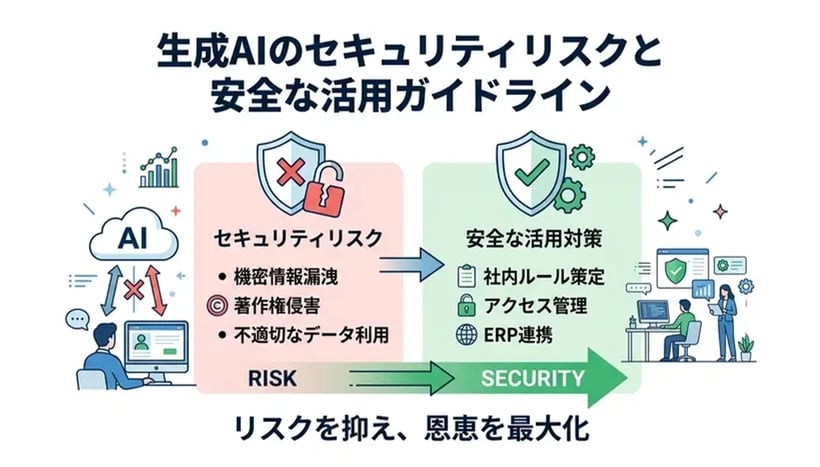
この記事で分かること
- 生成AI利用時に企業が直面する情報漏洩などのセキュリティリスク
- 安全な活用のためのガイドライン策定とアクセス管理の手法
- ERPと生成AIのセキュアな連携による全社最適化の実現方法
ChatGPTなどの生成AIは業務効率化に大きく貢献する一方で、機密情報の漏洩や著作権侵害といったセキュリティリスクも伴います。本記事では、企業が直面する生成AIのセキュリティ課題を整理し、安全に活用するための具体的な対策やガイドライン策定のポイントを解説します。適切な社内ルールの整備・運用と、ERPをはじめとする統合データ基盤の安全な活用により、生成AIに伴うリスクを低減しながら、その活用効果を高めるための考え方を解説します。
生成AIのセキュリティリスクとは?企業が直面する課題
近年、業務効率化や生産性向上を目的として、生成AIを導入・検討する企業が増えています。しかし、その利便性の一方で、企業が認識しておくべきセキュリティ上のリスクがあります。特に、部門ごとにシステムやExcelが乱立し、全社的なデータ管理が統合されていない状態のまま生成AIを利用すると、思わぬインシデントを招く恐れがあります。ここでは、企業が直面する代表的な生成AIのセキュリティリスクについて解説します。
機密情報や個人情報の漏洩リスク
生成AIを利用する際、最も懸念されるのが機密情報や個人情報の漏洩です。従業員が業務効率化を目的として、未公開の経営データや顧客の個人情報、新製品の設計データなどを生成AIのプロンプト(指示文)に入力してしまう可能性があります。
一部の生成AIサービスでは、入力されたデータがAIの学習モデルに利用される仕様になっています。そのため、自社の機密情報が他社のAI出力結果として表示されてしまう危険性があるのです。このような情報漏洩を防ぐためには、入力データの取り扱いに関するリスクを正確に把握する必要があります。独立行政法人情報処理推進機構(IPA)などの公的機関も、生成AI利用時の情報セキュリティ対策について注意喚起を行っています。
- 従業員による無意識の機密情報入力
- AIの学習データとしての意図しない二次利用
- 個人情報保護法などの法令違反リスク
生成AIによる不正確な情報の出力とハルシネーション
生成AIは膨大なデータを基に自然な文章を生成しますが、必ずしも出力される情報が正確であるとは限りません。AIが事実と異なる内容や根拠の確認できない内容を、もっともらしく生成する現象は「ハルシネーション」と呼ばれます。
企業活動において、ハルシネーションを含む可能性のある情報を検証せずに利用すると、判断や業務品質に影響するおそれがあります。例えば、市場調査や財務分析の過程で生成AIが提示した誤った数値を基に意思決定を行った場合、事業戦略に影響を及ぼす可能性があります。AIの出力結果をそのまま業務に利用するのではなく、必ず人間による事実確認(ファクトチェック)を行うプロセスが重要です。
著作権侵害やコンプライアンス違反の危険性
生成AIが生成したテキストや画像などのコンテンツが、第三者の著作権や商標権を侵害してしまうリスクも無視できません。生成AIの学習データには既存の著作物が含まれる場合があり、利用方法や出力内容によっては、既存の著作物と類似するコンテンツが生成される可能性があります。
意図せず他者の権利を侵害したコンテンツを自社のマーケティング資料やWebサイトに掲載してしまった場合、法的トラブルに発展するだけでなく、企業の社会的信用の失墜にもつながります。また、倫理的に不適切な発言や偏見を含んだ回答が生成されるリスクもあり、コンプライアンスの観点からも慎重な運用が求められます。
企業が直面する生成AIの主なセキュリティリスクと、その影響を以下の表にまとめました。
| リスクの種類 | 発生要因の例 | 企業への影響 |
|---|---|---|
| 情報漏洩 | プロンプトへの機密情報や顧客データの入力 | 競争力の低下、損害賠償請求、社会的信用の失墜 |
| ハルシネーション | AIの仕組み上の限界による不正確な情報生成 | 誤った経営判断、業務品質の低下、顧客トラブル |
| 著作権侵害 | 学習データに起因する既存著作物との類似 | 法的トラブル、ブランドイメージの毀損、コンプライアンス違反 |
これらのリスクへの対策が不十分なまま、各部門や従業員が組織の承認を得ずに生成AIを利用する「シャドーAI」が広がると、企業全体のセキュリティ管理が難しくなる可能性があります。生成AIの恩恵を安全に享受するためには、全社的なデータ管理の仕組みと、統合されたシステム基盤の整備が急務となります。
企業が生成AIを安全に活用するためのセキュリティ対策
生成AIは業務効率化や意思決定の迅速化に大きく貢献する一方で、適切な管理を行わずに導入すると重大なセキュリティインシデントを引き起こす可能性があります。特に、部門ごとにシステムやExcelが乱立している環境では、データの所在やアクセス権限の把握が難しく、リスクがさらに高まります。ここでは、企業が安全に生成AIを活用するために実践すべき具体的なセキュリティ対策について解説します。
ガイドラインの策定と社内ルールの徹底
生成AIを導入する際には、利用目的や企業規模、運用体制に応じて、全社共通の利用ガイドラインや社内ルールを整備・運用することが重要です。ガイドラインが整備されていない状態で従業員が組織の承認を得ずに生成AIを利用する「シャドーAI」は、機密情報の漏洩などのリスクを高める可能性があります。
ガイドラインの策定にあたっては、経済産業省が公表している「AI事業者ガイドライン」などの公的な基準を参考にすることが有効です。自社の業務実態や利用するサービスのデータ取扱条件に合わせ、入力可能な情報と入力を制限する情報を明確に区分することが重要です。
ガイドラインに含めるべき主な項目
社内ガイドラインには、例えば以下の項目を盛り込むことが考えられます。
| 項目 | 内容の例 |
|---|---|
| 利用可能なAIツールの指定 | 会社が公式に許可し、セキュリティ基準を満たした生成AIサービスのみを利用する。 |
| 入力データの制限 | 顧客の個人情報、未公開の財務情報、経営に関わる機密情報の入力を禁止する。 |
| 出力結果の取り扱い | 生成された文章やコードは必ず人間が事実確認(ファクトチェック)を行い、そのまま外部へ公開しない。 |
| 著作権への配慮 | 他者の著作物を侵害するようなプロンプトの入力や、生成物の商用利用に関するルールを定める。 |
入力データの制御とアクセス権限の管理
生成AIを業務システムと連携させる場合、取り扱うデータの重要度や利用目的に応じた入力データの制御とアクセス権限の管理が重要です。まず、利用する生成AIサービスのデータ取扱条件を確認し、必要に応じてモデル改善への利用を制限する設定や、法人向けのデータ保護機能などを活用することが重要です。
さらに、従業員の役職や所属部門に応じて、AIが参照できるデータの範囲を制限する仕組みが必要です。しかし、社内に複数の部門システムが乱立している状態では、統一された権限管理を行うことは困難です。全社的なシステム基盤の統合や、一元的なデータ管理・アクセス制御は、セキュアなAI活用を支える選択肢の一つです。適切な構成は企業規模や既存システム、運用体制によって異なります。
従業員向けのセキュリティ教育の実施
ガイドラインやシステム制御を導入しても、従業員のリテラシーが不足している場合には、セキュリティリスクを十分に低減できない可能性があります。そのため、全従業員に対する継続的なセキュリティ教育が求められます。
教育プログラムでは、以下のポイントを重点的に啓発することが重要です。
- 生成AIの基本的な仕組みと、入力データがどのように扱われるかの理解
- もっともらしい嘘を出力する「ハルシネーション」のリスクと検証の重要性
- 過去に他社で発生した情報漏洩などのインシデント事例の共有
- 社内ガイドラインの定期的な読み合わせと理解度テストの実施
経営層や部門責任者が率先してセキュリティ意識の向上に取り組む姿勢を示すことで、組織全体のコンプライアンス意識が高まります。安全な利用環境の整備と従業員のリテラシー向上を組み合わせることで、生成AIを業務や企業価値向上に活用しやすくなります。
全社最適化に向けたERPと生成AIのセキュアな連携
生成AIを企業活動で効果的に活用するためには、利用目的に応じて社内データを適切に管理し、安全に利用できる環境を整えることが重要です。会計システムや部門ごとの業務システム、表計算ソフトなどが分散して管理されている場合、データのサイロ化や権限管理・監視の複雑化につながる可能性があります。そこで注目されているのが、企業全体の資源を一元管理するERPと生成AIの連携です。
部門最適から脱却する統合データ基盤の安全性
多くの企業が抱える課題として、各部門が独自のシステムを導入した結果、全社的なデータ連携が困難になっていることが挙げられます。このような部門最適の状態で生成AIを活用しようとすると、アクセス権限の管理が複雑化し、本来参照すべきではない機密データにAIがアクセスしてしまうリスクが生じます。
ERPを導入して統合データ基盤を構築することで、対象となる業務データを一元的に管理しやすくなります。ただし、統合範囲は製品や導入方式、既存システムとの連携状況によって異なります。これにより、データの整合性向上や、生成AIに対するセキュリティ対策を共通の基準で運用しやすくなる場合があります。具体的には、以下のようなセキュリティ上のメリットがあります。
- データへのアクセス権限を統合的に管理し、不正な情報持ち出しを防止できる
- AIの学習データとして利用する範囲を明確に制御し、機密情報の漏洩を防ぐことができる
- システムの監査ログを一元化し、異常なアクセスや操作を早期に検知できる
このように、ERPを含む統合的な管理体制の整備は、生成AIを安全に運用するための選択肢の一つとなります。データのサイロ化を緩和することは、業務効率化に加え、セキュリティガバナンスの改善にも寄与する可能性があります。
経営の見える化を支えるセキュアなAI活用
ERPによって統合されたデータと生成AIを連携させることで、システム構成やデータ更新頻度に応じて、経営状況の可視化やデータ分析、意思決定の迅速化を支援できる可能性があります。老朽化したシステムや複雑なアドオンが多い環境では、システム構成によっては経営データの集計や可視化に時間を要する場合があります。ERP環境の刷新やシステム構成の見直しにより、これらの課題の改善や、生成AIを安全に活用するための環境整備につながる可能性があります。
経営層が生成AIを用いて自社の財務状況や販売動向を分析する際は、ERP側のアクセス制御だけでなく、生成AIサービスのデータ取扱条件、連携方式、認証・権限設定などを確認し、情報漏洩リスクを低減する対策が必要です。政府も産業界のデジタルトランスフォーメーション(DX)などで示している通り、全社的なデータ活用基盤の構築は企業の競争力強化に不可欠です。
以下の表は、従来の部門別システム環境と、ERPによる統合環境における生成AI活用の違いをセキュリティの観点から整理したものです。
| 比較項目 | 従来の部門別システム環境 | ERPによる統合データ環境 |
|---|---|---|
| アクセス権限管理 | システムごとに異なり、管理が煩雑で漏れが生じやすい | 全社で統一されたポリシーに基づき、厳密な制御が可能 |
| データ品質と整合性 | 重複や欠損が多く、AIの出力結果に不正確な情報を招きやすい | 一元管理によりデータ品質が保たれ、AIの分析精度が向上する |
| セキュリティ監視 | 部門ごとの監視にとどまり、全社的な脅威の検知が遅れる | 統合的なログ監視により、異常なAI利用を即座に検知・遮断できる |
経営の見える化を実現するためには、単に新しい技術を導入するだけでなく、それを支えるシステム基盤の刷新が求められます。ERPの導入や刷新を通じてセキュアなデータ基盤を確立することは、生成AIの真の価値を引き出し、企業の持続的な成長を支えるための重要な経営課題と言えるでしょう。
生成AIのセキュリティに関するよくある質問
生成AIに機密情報を入力しても安全ですか?
情報漏洩のリスクがあるため、機密情報や個人情報の入力は避けるべきです。
入力データがAIの学習に使われますか?
入力データの利用条件はサービスや契約プラン、設定によって異なるため、モデル改善への利用の有無や保存条件などを確認することが重要です。
生成AIの出力結果はそのまま使えますか?
不正確な情報が含まれる可能性があるため、用途やリスクに応じて人による事実確認などの検証を行うことが重要です。
著作権侵害を防ぐにはどうすればよいですか?
出力結果が既存の著作物に類似していないか確認し、社内ルールを遵守して活用します。
セキュリティ教育は必要ですか?
従業員が生成AIの特性や情報セキュリティ上のリスクを理解できるよう、企業の利用状況に応じた教育を行うことが重要です。
まとめ
生成AIは業務効率化に活用できる一方で、情報漏洩や不正確な出力などのリスクを踏まえた対策が重要です。企業で安全に活用するには、利用目的や業種、企業規模、運用体制に応じて、ガイドラインの整備、アクセス管理、従業員教育などを組み合わせて運用することが重要です。
さらに、全社的なデータ活用とセキュリティの両立に向けて、統合データ基盤の整備は選択肢の一つとなります。セキュアなAI活用を支えるERPについて、ぜひ情報収集を始めてみてください。ERPの導入や刷新は、適切な設計・運用と組み合わせることで、データ連携や経営情報の可視化を支援し、企業の業務改善に寄与する可能性があります。