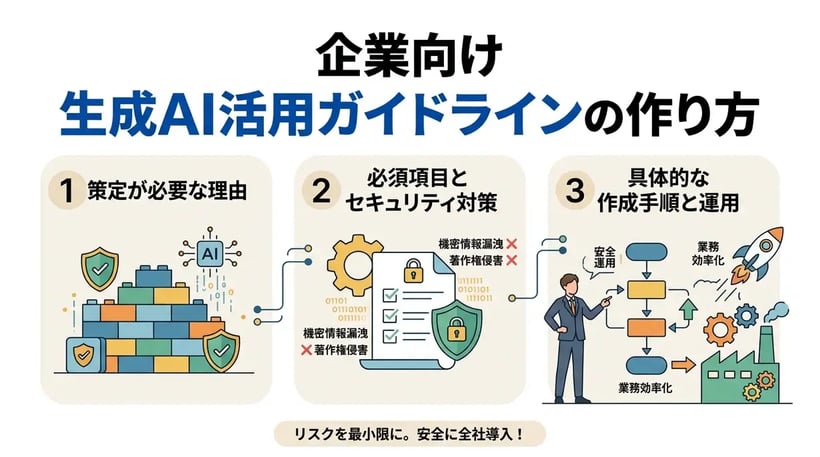
この記事で分かること
- 企業に生成AIガイドラインの策定が必要な理由と背景
- ガイドラインに盛り込むべき必須項目とセキュリティ対策
- 具体的な作成手順と全社最適化につなげる運用ポイント
ChatGPTをはじめとする生成AIのビジネス活用が急速に進む中、企業における「生成AIガイドライン」の策定が重要な検討事項となっています。明確な社内ルールがないまま業務で利用すると、機密情報の漏洩や著作権侵害といった重大なコンプライアンス違反を招く恐れがあるためです。本記事では、ガイドラインが必要とされる背景から、盛り込むことが望ましい主な項目、具体的な作成手順や運用時の注意点までを解説します。リスクの低減を図りつつ、全社的な業務効率化とAI活用を推進するための考え方を紹介します。
生成AIガイドラインが必要とされる背景と目的
近年、生成AIの技術は急速に進化しており、多くの企業が業務への導入を検討、あるいはすでに活用を開始しています。しかし、新しい技術には多大なメリットがある一方で、予期せぬリスクも潜んでいます。企業が安全かつ効果的に生成AIを活用するためには、その背景にあるビジネスへの影響を把握し、明確な目的を持ってガイドラインを策定することが重要です。
経営層が知るべき生成AIのビジネスインパクト
生成AIは、業務効率化に加え、活用方法によっては企業全体の生産性向上や競争力強化に寄与する可能性があります。特に、部門ごとに分断されたデータや業務プロセスを統合的に管理し、経営の見える化を図る全社最適なシステム環境と組み合わせることで、より幅広い活用につながる可能性があります。
経営層は、生成AIが自社のビジネスモデルや日々の業務にどのような変革をもたらすのかを正確に把握しておく必要があります。生成AIがもたらす主なビジネスインパクトは、以下の表のように整理できます。
| ビジネスインパクトの分類 | 具体的な効果とメリット |
|---|---|
| 業務プロセスの劇的な効率化 | 定型的な文書作成、データの要約、翻訳などの自動化による、従業員の労働時間削減とコア業務へのリソース集中 |
| データ主導の意思決定の迅速化 | 社内に蓄積された膨大なデータを瞬時に分析し、経営判断や戦略立案に必要なインサイトをリアルタイムに抽出 |
| 新たな付加価値と顧客体験の創出 | 市場動向や顧客ニーズの予測、パーソナライズされた提案の生成による、顧客満足度の向上と競争力の強化 |
このように、生成AIは全社的な業務基盤の強化に活用できる選択肢の一つです。しかし、基幹システムが老朽化していたり、部門ごとに表計算ソフトが乱立していたりする状態では、AIに学習させるべきデータが分散・サイロ化しており、活用効果が限定される場合があります。生成AIの導入を機に、全社的なシステム基盤のあり方を見直すことも選択肢となります。
なぜ今企業に生成AIガイドラインの策定が重要なのか
生成AIのビジネスへの貢献が期待される一方で、不適切な利用は、情報管理や権利侵害などのリスクにつながる可能性があります。そのため、自社の状況に応じた利用ルールを整備することが重要です。
国や公的機関もAIの安全な利活用に向けた指針を示しており、例えば経済産業省が公表しているAI事業者ガイドラインなどでは、AIを開発・提供・利用するすべての事業者に対して、適切なガバナンスの構築が求められています。企業はこうした公的な指針を参考にしつつ、自社の業務実態やリスクに応じたルールを整備することが重要です。
もしガイドラインが存在しない場合、従業員が良かれと思って入力したデータから機密情報が漏洩したり、生成されたコンテンツが第三者の著作権を侵害してしまったりするリスクが高まります。ガイドラインの策定によって防ぐべき具体的なリスクには、以下のようなものが挙げられます。
- 機密情報や個人情報の意図しない外部への入力・流出の防止
- 他者の著作物や知的財産権を侵害するコンテンツの生成・利用の回避
- 会社が把握・管理していない非公式なAIツール(シャドーAI)の利用抑制
- 出力された不正確な情報(ハルシネーション)を鵜呑みにすることによる業務トラブルの防止
部門ごとに異なるルールやツールが乱立し、全社的な統制が取れていない状態は、ガバナンス上のリスクを高める可能性があります。全社的なガバナンスを効かせ、リスクを最小限に抑えながらAIの恩恵を享受することが、ガイドライン策定の目的の一つです。
全社最適化されたシステム基盤の上で生成AIを安全に運用するためには、経営層を含む関係部門が連携してガイドラインを整備し、組織全体で適切に運用する体制を構築することが重要です。
生成AIガイドラインに盛り込むべき必須項目
企業において生成AIを安全かつ効果的に活用するためには、明確なルールの策定が不可欠です。とくに部門単位での部分最適に陥りがちなシステム環境を見直し、全社横断的なデータ活用を目指す中堅企業にとっては、ガイドラインの存在がガバナンスの要となります。ここでは、生成AIガイドラインに盛り込むことが望ましい主な3つの項目について解説します。
利用目的と適用範囲の明確化
まず定めるべきは、生成AIを「どのような目的で」「どの業務範囲に」適用するかという基本方針です。目的が曖昧なまま導入を進めると、各部門が独自にツールを使い始め、結果として情報が分断されるリスクが高まります。
適用範囲を明確にする際は、対象となる業務プロセスや利用を許可するツールを具体的に指定することが重要です。例えば、社内の基幹システムに蓄積された財務データや販売データを生成AIで分析する場合、どの範囲のデータ連携を許可するのかをあらかじめ定義しておくことが重要です。全社最適化を実現する統合データ基盤としての役割を担うシステムと連携させることで、生成AIの価値を引き出すことが可能になります。
- 生成AIの利用を許可する業務と禁止する業務の区分
- 利用可能な生成AIツールやサービスの指定
- 対象となるユーザー(正社員、契約社員、外部パートナーなど)の範囲
- 社内システムやデータベースとの連携可否
機密情報の取り扱いとセキュリティ対策
生成AIにプロンプトとして入力したデータは、AIの学習に利用される可能性があります。そのため、機密情報や個人情報の取り扱いについては、最も厳格なルールを設ける必要があります。
企業が保有する顧客情報や未公開の経営指標などを安易に入力してしまうと、重大な情報漏洩事故につながりかねません。経営の見える化を推進する上で重要なデータを取り扱う際は、入力情報のレベル分けを行い、それぞれに対するセキュリティ要件を定義することが求められます。こうした情報管理の考え方については、総務省および経済産業省が策定したAI事業者ガイドラインなどの公的な指針を参考に、自社のセキュリティポリシーと整合性を取ることが推奨されます。
| 情報の機密レベル | 具体例 | 生成AIへの入力可否と条件 |
|---|---|---|
| 極秘情報・個人情報 | 顧客の個人データ、未公開の財務情報、役員会議事録 | 原則として入力禁止(または学習利用されない閉域環境でのみ許可) |
| 社内限定情報 | 社内向けマニュアル、一般的な業務フロー、部門内共有資料 | 学習に利用されないオプトアウト設定を必須とした上で入力許可 |
| 公開情報 | プレスリリース、公開済みの製品仕様、公式サイトの掲載内容 | 制限なく入力許可 |
著作権と倫理的課題への対応
生成AIが出力した結果をそのまま業務に利用することには、著作権侵害や倫理的なリスクが伴います。AIの生成物が第三者の権利を侵害していないか、あるいは偏見や差別的な内容を含んでいないかを確認するプロセスをガイドラインに組み込むことが重要です。
とくに、外部へ公開するマーケティング資料や顧客向けの提案書に生成AIの出力を利用する場合、最終的な責任は企業側にあります。そのため、AIの出力を鵜呑みにせず、用途やリスクに応じて人による確認など、内容の正確性や妥当性を検証するプロセスを設けることが重要です。
- 生成AIの出力結果に対するファクトチェックの義務化
- 第三者の著作権や商標権を侵害していないかの確認プロセスの設定
- AIを利用して作成した成果物であることの明示ルールの策定
これらの必須項目を網羅したガイドラインを策定することで、従業員が生成AIを業務で利用する際の判断基準を明確にしやすくなります。また、散在する部門システムや表計算ソフトから脱却し、全社的な統合システムへと移行する際にも、統一されたデータ取り扱いルールがあることで、情報連携や経営管理の改善を支える基盤となる可能性があります。
生成AIガイドラインの作成手順
生成AIを安全かつ効果的に業務へ組み込むためには、場当たり的なルールの設定ではなく、体系的な手順を踏んでガイドラインを策定することが重要です。ここでは、具体的な作成手順を3つのステップに分けて解説します。
現状の業務課題とシステム環境の把握
ガイドライン策定の第一歩は、自社が抱える業務課題と現在のシステム環境を正確に把握することです。企業によっては、部門ごとにシステムやExcelファイルが分散し、全社的なデータ統合が十分に進んでいない場合があります。
生成AIの出力品質や活用範囲は、利用するモデルやデータの品質、システム構成、運用方法など複数の要因に左右されます。データが分散している場合は、必要な情報を十分に参照できず、活用範囲が限定されることがあります。そのため、まずはどの業務プロセスに生成AIを適用するのか、そしてその基盤となるデータはどこに存在し、どのように管理されているのかを洗い出す必要があります。
この段階で、全社最適化を見据えた統合的なシステム基盤の必要性を検討することも考えられます。将来的なデータ活用を見据え、システム環境の刷新や統合を視野に入れた現状分析を行うことが、実効性のあるガイドライン策定の土台となります。
プロジェクトチームの組成と役割分担
現状分析を終えたら、ガイドラインを策定するためのプロジェクトチームを組成します。生成AIの活用は特定の部門にとどまらず全社的な影響を及ぼすため、部門横断的なチーム作りが有効です。
チームには、経営層をスポンサーとして配置し、情報システム部門、法務部門、そして実際にAIを活用する事業部門の責任者を含めることが理想的です。それぞれの部門が持つ専門的な知見を持ち寄ることで、リスク管理と業務効率化のバランスを考慮したルールを策定しやすくなります。
| 担当部門 | 主な役割と検討事項 |
|---|---|
| 経営層・事業責任者 | 生成AI活用の目的設定、投資対効果の評価、最終承認 |
| 情報システム部門 | セキュリティ要件の定義、既存システムとの連携可否の判断 |
| 法務・コンプライアンス部門 | 著作権侵害や情報漏えいリスクの評価、法的規制への対応 |
| 現場の業務部門 | 実際の業務フローへの適用検討、実用性の検証 |
このように役割を明確にすることで、各部門の視点を取り入れ、実態に即したガイドラインを作成しやすくなります。
ガイドラインのドラフト作成と経営陣の承認
プロジェクトチームが組成され、方針が固まったら、いよいよガイドラインのドラフト(草案)作成に取り掛かります。ゼロから作成するのは労力がかかるため、公的機関や業界団体が公開しているひな形を参考にしながら、自社の状況に合わせてカスタマイズしていく方法が効率的です。
例えば、経済産業省と総務省が共同で策定したAI事業者ガイドラインなどは、多くの企業で参考にされています。
ドラフトに盛り込むべき具体的なプロセスとして、以下のステップを踏むことが推奨されます。
- 参考となる公的なガイドラインやひな形の収集
- 自社のセキュリティポリシーや就業規則との整合性確認
- 禁止事項だけでなく、推奨される活用事例の明記
- 現場部門へのヒアリングを通じた実効性の検証
ドラフトが完成した後は、経営陣による最終承認を得ます。ここで重要なのは、経営層自身が生成AIのビジネス上の影響とリスクを把握し、全社的な取り組みとして関与することです。経経営陣が方針を明確に示すことで、現場の従業員が生成AIを適切に活用しやすくなり、生産性向上につながる可能性があります。
生成AI活用を全社最適化につなげるポイント
生成AIの導入は、単なる個人の業務効率化にとどまらず、企業全体のビジネスプロセスを根本から見直す機会となります。特に、部門ごとのサイロ化を解消し、全社的なデータ活用を促進するためには、ガイドラインの策定段階から全社最適化を見据えた視点が重要です。
部門間の情報分断を防ぐためのルール作り
企業によっては、各部門が独自のシステムやExcelを用いて業務を行っている結果、データの分断(サイロ化)が発生している場合があります。生成AIを導入する際にも、各部門が個別にAIツールを選定し、独自のルールで運用を始めてしまうと、この情報分断がさらに加速する恐れがあります。
全社最適化を実現するためには、生成AIに入力するデータや、生成されたアウトプットの取り扱いについて、全社共通のルールを設けることが重要です。部門横断的なデータ共有を前提としたガイドラインを策定することで、特定の部門に偏らない一貫した意思決定を支援する環境を構築できます。
- 全社で統一されたプロンプトのテンプレートや活用事例の共有
- 部門横断的なAI活用推進プロジェクトチームの設置
- 生成AIから得られた知見を蓄積・共有するためのナレッジベースの構築
このようなルール作りは、企業全体でのAI活用や業務プロセスの標準化を進める上で役立つ可能性があります。
既存の基幹システムとの連携を見据えた運用
生成AIは、適切な権限管理やセキュリティ対策の下で企業内データを活用することで、利用範囲を広げられる場合があります。そのため、将来的には会計や販売、人事などのデータを統合管理する基幹システム(ERP)と生成AIの連携は、経営情報の可視化やデータ分析を支援する選択肢の一つです。
ガイドライン策定の段階から、既存の基幹システムとの連携を視野に入れた運用方針を定めておくことが求められます。現在、部門ごとにシステムが乱立していたり、老朽化したシステムを使用していたりする場合、生成AIの導入を機に、システム基盤全体の刷新を検討することも有効な選択肢です。
| 連携フェーズ | 運用方針とガイドラインのポイント |
|---|---|
| 初期導入期 | 公開情報や一般的な業務知識をベースとしたAI活用のルール化。社内データの入力制限の明確化。 |
| データ統合期 | 基幹システムに蓄積された統合データをAIに学習・参照させるためのセキュリティ基準とアクセス権限の策定。 |
| 全社最適化期 | AIによる経営指標の予測や自動分析結果を経営判断に活用するための、データの信頼性担保と倫理的ガイドラインの適用。 |
基幹システムに集約された正確かつリアルタイムなデータを生成AIが活用できるようになれば、経営層は迅速な意思決定を行うことが可能になります。生成AIの導入を単なるツールの追加と捉えるのではなく、企業全体のシステムアーキテクチャを見直す契機として活用することが、全社最適化を検討する上での選択肢の一つと言えるでしょう。
生成AIガイドライン策定時の注意点
生成AIの業務利用を進めるにあたり、ガイドラインの策定は企業ガバナンスを支える取組の一つとなります。しかし、ルールを定めること自体が目的化してしまい、本来のビジネス貢献という目的から逸脱する場合もあります。ここでは、ガイドラインを形骸化させず、実効性のあるものにするための重要な注意点を解説します。
罰則だけでなく活用を促す内容にする
ガイドライン策定では、情報漏洩や著作権侵害といったリスクへの対策に偏り、禁止事項や罰則が中心になる場合があります。セキュリティ対策は重要ですが、過度な制限は現場での活用を難しくし、業務効率化や新たな活用機会を狭める可能性があります。
企業競争力を高めるためには、リスクを適切にコントロールしながら、従業員が安心してAIを活用できる環境を提示することが求められます。具体的には、以下のような「活用を促進するための項目」をガイドラインに盛り込むことが有効です。
- 生成AIの利用が推奨される具体的な業務プロセスやタスクの例示
- 安全に利用できる社内承認済みのAIツールやサンドボックス環境の案内
- プロンプト(指示文)のベストプラクティスや社内成功事例の共有方法
- AIから得られた出力結果を業務システム(ERPなど)へ反映する際の品質確認プロセス
このように、「何をしてはいけないか」だけでなく「どのように使えば効果的か」を明文化することで、全社的な生産性向上へとつなげることができます。
定期的な見直しとアップデートの仕組み作り
生成AIに関する技術や関連する法制度、公的ガイドライン、社会的な議論は継続的に変化しています。そのため、ガイドラインは一度作成して終わりではなく、最新の動向に合わせて継続的にアップデートしていく前提で運用を設計することが重要です。
例えば、総務省と経済産業省が共同で取りまとめた「AI事業者ガイドライン」などの公的な指針も、技術動向や国際的な議論を踏まえて改訂が行われています。企業内においても、こうした外部環境の変化をキャッチアップし、自社のルールに反映させる体制を整えておく必要があります。
ガイドラインのアップデートを適切に行うための見直しサイクルと、それぞれのタイミングで確認すべき主な項目を以下の表にまとめました。
| 見直しのタイミング | 主なチェック項目・実施内容 |
|---|---|
| 定期レビュー(半期・年次など) | 社内の利用実態の棚卸し、新たな業務課題との適合性確認、社内ルールの浸透度測定 |
| 技術・サービスのアップデート時 | 利用中のAIツールの機能追加や規約変更への対応、新たなセキュリティリスクの評価 |
| 関連法規・公的ガイドラインの改正時 | 著作権法や個人情報保護法などの法解釈の変更確認、コンプライアンス要件のすり合わせ |
こうした見直しのプロセスをあらかじめガイドライン内に規定し、担当部署や責任者を明確にしておくことで、ルールの陳腐化を抑え、実態に即した運用を行いやすくなります。最新の技術動向とガバナンスのバランスを継続的に見直すことが、生成AIを適切に活用する上で重要です。
生成AIガイドラインに関するよくある質問
生成AIガイドラインはどの部門が作成すべきですか?
情報システム部門や法務部門、人事部門などが連携し、横断的なプロジェクトチームを組成して作成することが一般的です。
ガイドラインの作成にはどのくらいの期間がかかりますか?
作成期間は、企業規模、既存の社内規程、対象業務、関係部門の数、承認プロセスなどによって異なります。
既存のセキュリティポリシーと統合することはできますか?
はい、可能です。既存の情報セキュリティポリシーや就業規則の改定という形で、生成AIに関する項目を追加する方法も有効です。
中小企業でも生成AIガイドラインは必要ですか?
企業規模にかかわらず、取り扱う情報や利用目的、運用体制などに応じて、情報漏洩や権利侵害などのリスクを踏まえた利用ルールを整備することが望まれます。
ガイドラインに違反した場合の罰則は設けるべきですか?
違反時の対応については、違反内容や自社の就業規則・社内規程、運用体制などを踏まえて検討することが重要です。
まとめ
生成AIガイドラインの策定は、情報漏洩や権利侵害などのリスクを低減しつつ、業務効率化や新たな活用を検討するための重要な取組です。策定にあたっては、利用目的の明確化やセキュリティ対策を盛り込み、罰則だけでなく活用を促すルールも含め、実態に即した内容を検討することが重要です。また、生成AIを全社的に活用する場合は、目的や既存環境に応じて社内のデータ基盤を整備することも重要な検討事項となります。この機会に、企業全体の情報を一元管理できるERPについて情報収集を始め、AIとの連携も含め、自社の目的や業務環境に適した業務基盤の構築を検討してみてはいかがでしょうか。