この記事で分かること
- 生成AI利用時に著作権侵害が問題となる理由と基本的な考え方
- 企業における情報漏洩やコンプライアンス違反のリスク
- 著作権リスクを回避するための社内ガイドライン策定のポイント
- ERPを活用した全社的なリスク管理と安全なAI運用環境の構築方法
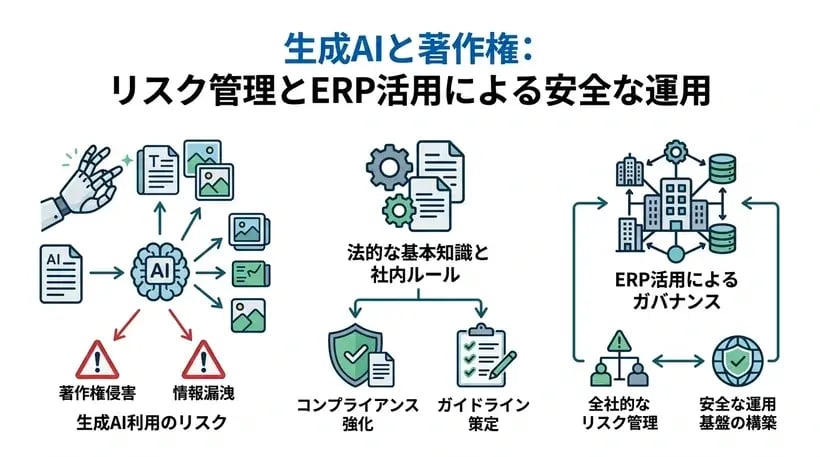
近年、ChatGPTをはじめとする生成AIのビジネス活用が急速に進む一方で、学習データや生成物の商用利用に伴う著作権侵害のリスクが懸念されています。文化庁の見解などでも議論が交わされる中、企業が安全にAIを活用するには、法的な基本知識の理解と社内ルールの整備が不可欠です。本記事では、生成AIにおける著作権問題の背景や企業が抱えるリスクを解説し、ERPを含むシステム基盤を活用した全社的なガバナンス強化の考え方について紹介します。
生成AIと著作権の基本知識
近年、業務効率化や生産性向上のために生成AIを導入する企業が急増しています。しかし、ビジネスの現場で生成AIを安全に活用するためには、著作権に関する正しい知識が欠かせません。本章では、生成AIの仕組みと著作権の基本的な考え方、そしてなぜ生成AIの利用において著作権が問題となるのかを解説します。
生成AIとは何か
生成AI(ジェネレーティブAI)とは、大量のデータを学習し、ユーザーの指示(プロンプト)に応じてテキスト、画像、音声、プログラムコードなどの新しいコンテンツを自動的に生成する人工知能のことです。従来のAIが主にデータの分析や予測、分類などに利用されてきたのに対し、生成AIは学習したデータの特徴やパターンをもとに、新たなテキストや画像などを生成できる点に特徴があります。
企業においては、企画書の作成、データ集計の補助、マーケティング素材の制作など、幅広い業務プロセスで活用が期待されています。しかし、手軽に高度なコンテンツを生成できる反面、その出力結果が第三者の権利を侵害していないかなど、企業としてのガバナンスやリスク管理の視点が強く求められます。
著作権の基本的な考え方
著作権とは、自身の思想や感情を創作的に表現したものを保護するための権利です。文化庁の著作権制度の概要によれば、著作権は著作物を創作した時点で自動的に発生し、手続きを必要としない無方式主義が採用されています。
著作権法において保護の対象となる「著作物」と、そうでないものの違いを理解することは、企業のリスク管理において非常に重要です。以下の表に、著作物となるものとならないものの一般的な例を整理しました。
| 分類 | 概要 | 具体例 |
|---|---|---|
| 著作物となるもの | 思想や感情が創作的に表現されたもの | 小説、論文、音楽、絵画、映画、写真、コンピュータプログラムなど |
| 著作物とならないもの | 単なるデータや事実、アイデアそのもの | 歴史的事実、単なるデータ(売上数値など)、短いキャッチコピー、ありふれた表現など |
生成AI利用時に著作権が問題となる理由
生成AIを企業で利用する際、著作権侵害のリスクは主に「AIの学習段階」と「生成物の利用段階」の2つのフェーズで発生する可能性があります。それぞれの段階において、どのような点が問題となるのかを把握しておく必要があります。
- 学習段階における問題:AIがモデルを構築する際、インターネット上の膨大なデータを収集・学習します。この学習データの中に他者の著作物が含まれている場合、原則として著作権法で一定の例外が認められているものの、著作権者の利益を不当に害する場合は権利侵害となる可能性があります。
- 生成・利用段階における問題:生成AIが出力したコンテンツが、既存の著作物と類似していたり、依拠(既存の著作物をもとに作成したこと)が認められたりする場合、その生成物を企業の事業活動で利用すると著作権侵害に問われる恐れがあります。
特に企業においては、従業員が個人の判断で生成AIを利用し、出力された結果をそのまま外部向けの資料やWebサイトに掲載してしまうケースが懸念されます。このように、生成AIの出力結果を十分に確認せず業務利用することは、企業にとってコンプライアンス上の問題につながる可能性があります。そのため、部門ごとの対応だけでなく、全社的な視点でのルール策定や必要に応じたシステム上の統制を検討することが重要です。
生成AIによる著作権侵害のリスクと企業の課題
業務効率化や新たなアイデアの創出を目的に、多くの企業で生成AIの導入が進んでいます。しかし、その利便性の裏には、著作権侵害をはじめとするさまざまなリスクが潜んでおり、経営層や部門責任者はこれらの課題に適切に対処しなければなりません。ここでは、生成AIの利用に伴う具体的なリスクと、企業が直面する管理上の課題について解説します。
情報漏洩とコンプライアンス違反の危険性
生成AIを業務で利用する際、最も注意すべきリスクの一つが著作権侵害と情報漏洩です。生成AIはインターネット上の膨大なデータを学習しており、その中には著作権で保護されたコンテンツも多数含まれています。そのため、AIが生成した文章や画像が、既存の著作物と類似してしまう可能性があります。
もし、既存の著作物と類似している生成物を自社のコンテンツとして外部に公開したり、商用利用したりした場合、著作権者から複製権や翻案権の侵害として訴えられるリスクがあります。実際に、文化庁が公表しているAIと著作権に関する考え方においても、生成・利用段階における著作権侵害の判断基準は、通常の著作権侵害と同様に扱われることが示されています。
また、従業員が業務上の機密情報や顧客データ、他社の著作物をプロンプト(指示文)として生成AIに入力してしまうことによる情報漏洩のリスクも無視できません。入力したデータがAIの学習に利用され、意図せず第三者への回答として出力されてしまう危険性があるため、コンプライアンス違反に直結する重大な課題となります。
部門ごとの個別利用が招くガバナンスの欠如
生成AIの導入において、中堅企業で頻繁に見られるのが、各事業部や部門が独自の判断でツールを導入・利用してしまうケースです。このような部門ごとの個別利用は、全社的なガバナンスを難しくし、運用状況によっては著作権侵害や情報漏洩のリスクを高める可能性があります。
部門ごとに異なるツールや運用ルールが存在すると、経営層や管理部門が「誰が、どのようなデータを入力し、どのような生成物を業務に利用しているのか」を十分に把握しにくくなる場合があります。以下の表は、部門ごとの個別利用と全社統制が取れた状態の比較を示しています。
| 比較項目 | 部門ごとの個別利用(サイロ化) | 全社統制が取れた状態 |
|---|---|---|
| ルールの統一性 | 部門ごとにルールが異なり、著作権侵害の基準が曖昧になる | 全社共通のガイドラインが適用され、基準が明確化される |
| 利用状況の把握 | 経営層やIT部門が利用実態を把握できず、シャドーIT化する | 利用状況が可視化され、不適切な利用を監視・制御できる |
| トラブル時の対応 | 責任の所在が不明確になり、初動対応が遅れる | 全社的な対応プロセスが確立されており、迅速な対処が可能 |
このように、システムや業務プロセスが部門ごとに分断されている状態では、リスク管理が後手に回ってしまいます。とくに、部門ごとの個別システムや表計算ソフトなどにデータが分散している企業では、データ連携や業務の可視化が難しくなり、生成AIの適切な活用に影響する場合があります。
全社的なリスク管理の必要性
生成AIに伴う著作権侵害やコンプライアンス上のリスクを低減するためには、企業の規模や業種、運用体制に応じて、全社的な視点でリスク管理体制を整備することが重要です。経営層は、単にツールの利用を制限するのではなく、安全に活用できる環境を企業全体で整備する必要があります。
全社的なリスク管理を実現するためには、以下の要素を統合的に管理する仕組みが求められます。
- 全社共通の生成AI利用ガイドラインの策定と継続的な従業員教育
- 入力データの保護と学習利用を制限するセキュアなIT環境の構築
- 業務プロセス全体の可視化と、データへのアクセス権限の厳格な統制
これらの管理を効果的に行うためには、企業内のあらゆる情報や業務プロセスを一元的に把握できる基盤が必要です。経営情報の可視化や全社的なデータ管理は、生成AIを適切に活用するための選択肢の一つです。企業の持続的な成長とコンプライアンスへの対応を両立させる観点から、業種や企業規模、既存のシステム環境に応じて、統合的な経営基盤の構築を検討することも有効です。
生成AIの著作権リスクを回避するための対策
生成AIをビジネスで活用する際、著作権侵害のリスクをゼロにすることは困難ですが、適切な対策を講じることでリスクの低減を図ることができます。本章では、企業が取り組むべき具体的な対策について解説します。
社内ガイドラインの策定と周知
生成AIを適切に利用するための対策の一つが、明確な社内ガイドラインの策定です。従業員による未承認の生成AI利用を抑制するためにも、利用可能なAIサービスや入力してよいデータの範囲、生成物の取り扱い方法などを明文化することが重要です。
文化庁が公表している「AIと著作権」などの公的な見解を参考にしながら、自社の業務に合わせたルールを策定することが重要です。具体的には、以下のような項目をガイドラインに盛り込むことが推奨されます。
- 利用可能な生成AIサービスと禁止事項の明確化
- 機密情報や個人情報、他者の著作物の入力禁止
- 生成されたコンテンツの事実確認および権利侵害確認の義務化
- 著作権侵害が疑われる場合の報告フロー
ガイドラインは策定するだけでなく、対象となる従業員への定期的な教育や研修などを通じて、現場への定着を図ることが重要です。
安全な生成AI利用を支えるシステム環境の整備
ガイドラインによる人的な統制に加えて、システム面での技術的な対策も重要です。生成AIサービスでは、サービスの仕様や契約、設定によって入力データの取り扱いが異なるため、情報漏洩や権利侵害などのリスクを考慮し、利用条件やデータ利用方針を確認することが重要です。
そのため、企業の規模や業務内容、取り扱うデータに応じて、適切な生成AI利用環境を整備することが重要です。以下の表は、企業が検討できる主なシステム対策の例をまとめたものです。
| 対策の目的 | 具体的なシステム対策の例 |
|---|---|
| 学習利用の防止 | 入力データがAIモデルの学習に利用されないオプトアウト設定や、企業向け閉域環境の利用 |
| アクセス制御 | 役職や部門に応じた権限付与と、多要素認証による不正アクセスの防止 |
| ログの監視と監査 | 誰がどのようなプロンプトを入力し、何を出力したかの履歴取得と定期的な監査 |
これらのシステム環境を整備することで、従業員による不適切なデータ入力や利用を抑制し、著作権侵害や情報漏洩などのリスク低減につなげることができます。
全社最適を実現する経営基盤の重要性
部門ごとに個別のシステムや生成AIツールを導入している状態では、全社的なリスク管理を徹底することは困難です。一部の部門でルールが守られていても、別の部門で未承認の生成AIが利用されている場合、企業全体のコンプライアンス上のリスクにつながる可能性があります。
このようなガバナンス上の課題に対応する方法の一つとして、業務プロセスや関連データを可視化し、統合的に管理する経営基盤の整備が考えられます。適切なシステム連携やログ管理の仕組みを構築することで、生成AIと連携するデータの利用状況を把握しやすくなる場合があります。
生成AIの活用を進めながら著作権侵害などのリスクを低減するためには、企業の規模や業務内容に応じて、全社的な視点でシステム基盤や運用体制を整備することが重要です。
ERPを活用した全社的なリスク管理と生成AIの安全な運用
生成AIの業務利用が急速に広がる中、企業が直面する最大の課題は、著作権侵害や情報漏洩といったコンプライアンス上のリスクをいかにコントロールするかという点にあります。部門ごとにバラバラなルールやシステムで生成AIを利用している状態では、全社的なガバナンスを効かせることは困難です。そこで重要になるのが、ERP(統合基幹業務システム)を活用した全社的なリスク管理の仕組みづくりです。
部門最適から全社最適へ移行するメリット
企業によっては、部門ごとに個別のシステムや表計算ソフトを利用し、データや業務プロセスが分散している場合があります。このような環境下で生成AIを導入すると、入力データの出所や権利関係が不明確になり、意図せず他者の著作物をAIに学習させたり、出力結果をそのまま外部に公開してしまったりするリスクが高まります。
ERPなどを活用して業務プロセスやデータの統合管理を進めることで、システムの機能や運用方法に応じて、以下のような効果が期待できます。
- データのサイロ化を解消し、生成AIに入力するデータの出所と安全性を担保できる
- 部門ごとに異なるセキュリティ基準を統一し、著作権侵害リスクを全社レベルで低減できる
- 経営層がリアルタイムで業務状況を把握し、迅速な意思決定が可能になる
このように、ERPなどによるデータ管理の整備は、生成AIを適切に活用するための基盤の一つとなり得ます。
ERPによる業務プロセスの可視化と統制
生成AIの利用に伴うリスクを管理するためには、必要に応じて「誰が、いつ、どのようなデータをAIに入力し、その結果をどのように業務に利用したか」を把握できる仕組みを検討することが重要です。ERPは業務プロセスやデータの管理に活用できますが、生成AIの入出力履歴を管理できるかどうかは製品やシステム構成によって異なります。
アクセス権限の管理とログの記録
ERPでは、製品や設定に応じて、ユーザーの役職や担当業務に基づくアクセス権限の管理や操作ログの記録が可能です。これらを適切に設定することで、機密情報などへの不適切なアクセスの抑制や、問題発生時の調査に役立つ場合があります。ただし、生成AIの利用履歴まで記録・追跡できるかどうかは、連携するシステムや製品の機能によって異なります。
| 管理項目 | 部門ごとの個別システム(従来) | ERPによる統合管理 |
|---|---|---|
| データの出所・正確性 | 部門ごとに管理手法が異なり、出所の特定が困難 | 全社で統一されたマスターデータにより出所を明確化 |
| アクセス権限の統制 | システムごとに権限設定がバラバラで管理が煩雑 | 全社共通のポリシーに基づき一元的に権限を管理 |
| 業務プロセスの可視化 | 他部門の業務が見えず、ブラックボックス化しやすい | 業務フローが可視化され、不正やミスの早期発見が可能 |
次世代の経営基盤としてのERPの価値
長期間利用されているシステムや個別開発が多いシステムでは、構成や仕様によっては生成AIとの連携に追加の開発やセキュリティ対策が必要になる場合があります。変化の激しい現代において、ERPは単なる業務効率化のためのツールにとどまりません。
これからの時代、ERPは業務データやアクセス権限などを統合的に管理することで、企業のデータガバナンスを支援する経営基盤の一つとなり得ます。生成AIの活用を進める際には、企業の規模や業務内容、既存環境に応じて、システム環境やデータガバナンスの見直しを検討することが重要です。
生成AIの安全な運用ルールについては、文化庁が公開している「AIと著作権に関する考え方について」などの公的なガイドラインも参考にしつつ、自社の経営基盤であるERPと連携させた強固な運用体制を構築していくことが求められます。ERPの導入や刷新は、企業の課題や既存システムの状況に応じて検討できる経営基盤整備の選択肢の一つです。
生成AIと著作権に関するよくある質問
生成物に著作権は発生しますか?
AIが自律的に生成したものは著作物に該当しないと考えられていますが、人がAIを道具として利用し、創作意図や創作的寄与が認められる場合には、著作物に該当する可能性があります。
他人の著作物を学習に使えますか?
日本の著作権法では、情報解析など著作物に表現された思想または感情の享受を目的としない利用について、一定の条件のもとで権利制限規定が適用される場合があります。(2026年9月時点)
生成物が既存作品に似ていると侵害ですか?
類似性と依拠性が認められれば侵害となる可能性があります。
社内リスクを防ぐにはどうすればよいですか?
ガイドラインの策定とシステム環境の整備が重要です。
全社管理に役立つシステムはありますか?
ERPを含む業務システムやセキュリティ基盤を活用し、利用状況やアクセス権限を管理する方法が考えられます。適した仕組みは企業規模や業務内容、既存システムによって異なります。
まとめ
生成AIの利用には著作権侵害や情報漏洩などのリスクがあるため、企業の規模や業務内容に応じてガイドラインや管理体制を整備することが重要です。利用状況や業務プロセスを把握・管理する方法として、ERPを含む業務システムやセキュリティ基盤の活用を検討できます。次世代の経営基盤として企業価値を高めるERPについて、まずは情報収集を始めてみてはいかがでしょうか。