この記事でわかること
- GRCの意味と3つの構成要素
- GRCと内部統制・ERM・コンプライアンスの違い
- GRCを導入するメリットと注意点
- GRCを実現するための具体的な導入手順
- ERPやSAPを活用したGRC強化の方法
GRCとは、ガバナンス・リスク管理・コンプライアンスを統合的に管理し、企業の健全な経営を支える仕組みです。法令遵守や不正防止だけでなく、経営判断の質を高め、企業価値を守るためにも重要な役割を果たします。
しかし、GRCの具体的な内容や内部統制との違いがわからない方もいるでしょう。
本記事では、GRCの基本的な意味から導入メリット、実践方法まで解説します。ERPやSAPを活用した管理体制の整備についても紹介するので、ぜひ参考にしてください。
GRCとは?3つの構成要素を解説
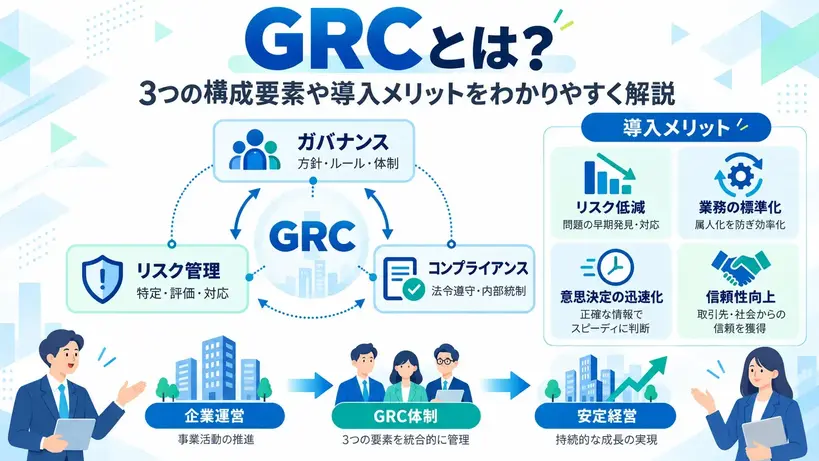
GRCとは、Governance(ガバナンス)、Risk Management(リスク管理)、Compliance(コンプライアンス)の頭文字を組み合わせた言葉です。企業が経営目標を達成するために、組織の統治、リスクへの対応、法令や社内規則の遵守を一体的に管理する考え方を指します。
従来、これらの活動は経営企画部門、内部監査部門、法務部門などが個別に取り組むケースもありました。しかし、部門ごとに管理方法が異なると、情報の分断や管理の重複、リスクへの対応漏れが生じる可能性があります。
GRCでは、経営方針とリスク管理、法令遵守の取り組みを連携させ、企業全体で一貫した管理体制を構築することを目指します。
GRCを構成する3つの要素は、以下のとおりです。
| 構成要素 | 意味 | 主な取り組み |
|---|---|---|
| ガバナンス(G) | 企業を適切に統治・監督する仕組み | 経営方針の策定、権限と責任の明確化、意思決定の監督 |
| リスク管理(R) | 経営に影響するリスクを特定・評価・対応する活動 | リスク評価、対策の実施、継続的な監視 |
| コンプライアンス(C) | 法令や規則、社会的な規範を遵守する活動 | 法令遵守、社内規程の整備、従業員教育 |
ガバナンス(Governance)
ガバナンスとは、企業が適切な意思決定を行い、経営活動を監督・管理するための仕組みです。経営の透明性や説明責任を確保し、企業の持続的な成長を支える役割があります。
例えば、取締役会による経営監督、組織ごとの決裁権限の設定、経営状況の報告体制の整備などが該当します。
経営者や特定の担当者に権限が集中している場合、不適切な判断が行われても、問題を発見しにくくなる可能性があります。そのため、意思決定のルールや責任範囲を明確にし、適切な監督が機能する体制を整えることが重要です。
また、ガバナンスは経営層だけの問題ではありません。各部門の業務ルールや承認手続きなど、日常的な業務管理にも関係しています。
リスク管理(Risk Management)
リスク管理とは、企業の経営目標に悪影響を及ぼす可能性のある事象を把握し、影響を抑えるための対策を実施する活動です。
企業が直面するリスクには、財務上の問題だけでなく、システム障害やサイバー攻撃、取引先の倒産、自然災害なども含まれます。
主なリスクの例は、以下のとおりです。
- 財務リスク:資金繰りの悪化、為替変動、取引先の信用不安
- 業務リスク:入力ミス、不正処理、業務の属人化
- ITリスク:システム障害、情報漏えい、サイバー攻撃
- 法令・規制リスク:法令違反、規制変更への対応漏れ
- 事業継続リスク:自然災害、物流停止、サプライチェーンの混乱
すべてのリスクを完全に排除することは困難です。そのため、リスクの発生可能性や影響度を評価し、優先順位を付けて対応する必要があります。
また、事業環境の変化に合わせて評価を見直し、継続的に対策を改善することも求められます。
コンプライアンス(Compliance)
コンプライアンスとは、企業が事業活動において法令や規制、社内規程、社会的な規範を遵守することです。企業としての信頼を維持し、違反による損失のリスクを抑えるために重要な取り組みです。
例えば、個人情報の適切な管理、会計処理に関する規則の遵守、労働関連法令への対応などが挙げられます。
コンプライアンス違反が発生すると、行政処分や損害賠償などの直接的な損失だけでなく、取引先や顧客からの信用低下につながる可能性があります。
そのため、法令に対応した社内規程を整備するだけでなく、従業員への教育や運用状況の確認を通じて、ルールを定着させることが重要です。
GRCと内部統制・ERM・コンプライアンスの違い
GRCは、内部統制やERMなどの取り組みと密接に関係しています。ただし、それぞれが対象とする範囲や目的は異なります。
GRCは複数の管理活動を統合する考え方であり、内部統制やERMは、その実践を支える重要な仕組みとして位置付けられます。
| 用語 | 主な目的 | GRCとの関係 |
|---|---|---|
| GRC | 経営管理、リスク管理、法令遵守を統合する | 企業全体の管理活動を連携させる枠組み |
| 内部統制 | 業務の適正性や財務報告の信頼性などを確保する | GRCの実効性を支える仕組み |
| ERM | 企業全体のリスクを統合的に管理する | GRCのリスク管理を支える考え方 |
| コンプライアンス | 法令・規則・社会的規範を遵守する | GRCを構成する3要素の1つ |
GRCと内部統制の違い
内部統制とは、企業が業務の有効性・効率性や財務報告の信頼性などを確保するために、組織内に整備する仕組みです。一方、GRCは経営方針や企業全体のリスク、法令遵守を含めて管理する考え方です。
例えば、経費精算で申請者と承認者を分ける仕組みは、内部統制の取り組みに該当します。この仕組みを不正防止というリスク管理上の目的や社内規程と結び付け、組織全体で管理することがGRCにつながります。
内部統制はGRCと別々に機能するものではなく、GRCを実践するための重要な手段といえます。
GRCとERMの違い
ERMとは、Enterprise Risk Management(全社的リスク管理)の略称で、企業全体のリスクを統合的に把握・管理する考え方です。
ERMでは、財務、事業運営、情報セキュリティなど、さまざまなリスクを組織横断的に評価します。個別部門だけでなく、企業全体への影響を踏まえて対策を判断することが特徴です。
一方、GRCはリスク管理だけでなく、経営の統治やコンプライアンスも対象とします。
つまり、ERMが全社的なリスク管理に重点を置くのに対し、GRCはリスク管理を経営方針や法令遵守と連携させる点が異なります。
GRCとコンプライアンスの違い
コンプライアンスはGRCを構成する要素の1つであり、GRCと同じ意味ではありません。
コンプライアンスでは、法令違反や社内規程違反の防止などに重点を置きます。一方、GRCでは法令を守ることに加え、経営目標を達成するための組織体制やリスクへの対応も含めて考えます。
例えば、取引先の審査では、法令に抵触しないかを確認するだけでなく、信用リスクや取引の承認権限も適切に管理する必要があります。
こうした複数の観点を連携させることが、GRCの特徴です。
企業にGRCが求められる背景
企業にGRCが求められる背景には、経営環境の複雑化や情報システムの高度化などがあります。事業活動に関わるリスクが多様化するなかで、部門ごとの管理だけでは十分に対応できないケースが生じています。
法規制や社会的な要求への対応が必要になっている
企業は事業内容に応じて、個人情報保護、労働、会計、取引など、さまざまな法令や規制に対応する必要があります。
海外に事業を展開している場合は、国や地域ごとの法制度にも注意しなければなりません。また、法令遵守にとどまらず、企業倫理や情報開示など、ステークホルダーからの要求に対応することも重要です。
GRCを通じて管理体制を整えることで、遵守すべき要件や担当部門を整理し、対応漏れを防ぎやすくなります。
サイバー攻撃や情報漏えいのリスクが高まっている
クラウドサービスの利用や業務のデジタル化が進むにつれて、企業が管理する情報やシステムも複雑化しています。そのため、アクセス権限の不備やシステムの設定ミスなどが、情報漏えいや不正利用につながる可能性があります。
例えば、異動した従業員に以前の部署のアクセス権限が残っていると、本来閲覧できない情報にアクセスできる状態が生じます。
GRCでは、こうしたITリスクを経営上の重要な課題として捉え、アクセス管理や監査、社内規程の整備を連携させます。
業務や管理情報の分散が課題になっている
部門ごとに異なるシステムやExcelを利用している企業では、経営状況やリスク情報を一元的に把握しにくくなります。
例えば、販売部門と経理部門で取引データが一致していない場合、数値の確認や修正に時間がかかります。また、管理ルールが部門ごとに異なると、不正や処理ミスを発見しにくくなる可能性もあります。
そのため、情報を統合して管理し、共通のルールに基づいて業務を運用することが重要です。GRCは、このような組織横断的な管理体制の構築にも役立ちます。
GRCを導入する4つのメリット
GRCを導入するメリットは、不正や法令違反の防止だけではありません。管理体制を整備することで、経営判断の迅速化や業務の効率化にもつながります。
主なメリットは、以下の4つです。
1. 不正やコンプライアンス違反を防ぎやすくなる
GRCを導入すると、業務上のリスクや管理上の問題を把握し、不正や法令違反を防止するための対策を講じやすくなります。
例えば、取引登録から支払承認までを同じ担当者が実施できる場合、不適切な支払いを見逃すリスクがあります。そこで、担当者ごとの権限を分離し、承認履歴を記録することで、不正の発生や発見の遅れを防ぎやすくなります。
ただし、ルールを設定するだけで不正を完全に防げるわけではありません。定期的な監査や運用状況の確認を組み合わせることが重要です。
2. 経営判断の質とスピードが向上する
GRCによって経営情報とリスク情報を連携させることで、経営層は事業の状況を多角的に判断しやすくなります。
例えば、新規事業への投資を検討する際、収益見通しだけでなく、資金繰りや取引先の信用状況、法規制への対応状況などを確認できれば、より適切な意思決定につながります。
また、リスクの報告基準や責任者が明確になっていれば、問題発生時に必要な情報を集めやすくなります。
結果として、判断の遅れや部門間の認識の違いを減らすことが期待できます。
3. 管理業務の重複や属人化を削減できる
GRCでは、部門ごとに実施しているリスク評価や監査対応などを整理し、共通の管理ルールを整備します。これにより、管理業務の重複や属人化を減らせる可能性があります。
例えば、複数の部門が同じ取引先のリスク情報を個別に管理している場合、確認作業が重複したり、情報の更新漏れが発生したりします。
管理方法や情報の保存場所を統一すれば、必要な情報を共有しやすくなり、担当者が変更された場合も業務を引き継ぎやすくなります。
4. 企業の信頼性と持続的な成長につながる
GRCによって適切な管理体制を整備することは、取引先や投資家などからの信頼を高めるうえでも重要です。
不正や重大な法令違反が発生すると、直接的な損失に加えて企業の評判が低下し、取引関係や事業継続に影響する可能性があります。
一方、経営状況やリスクを適切に管理し、必要な説明責任を果たせる体制があれば、ステークホルダーとの信頼関係を維持しやすくなります。
GRCは企業を守るだけでなく、安定した事業運営と持続的な成長を支える仕組みといえます。
GRCの実践における課題と注意点
GRCは企業の管理体制を強化するうえで有効ですが、導入すれば自動的にリスクが減少するわけではありません。目的や責任範囲が不明確なまま進めると、管理業務の負担が増える可能性があります。
GRCを実践する際は、以下の課題に注意が必要です。
部門間の連携が難しい
GRCでは、経営企画、経理財務、法務、情報システム、内部監査など、複数の部門が関係します。そのため、部門ごとに管理する情報や判断基準が異なると、全社的な取り組みを進めにくくなります。
例えば、情報システム部門がアクセス権限を管理していても、業務部門が必要な権限を適切に判断できなければ、十分な統制は実現しません。
GRCを効果的に機能させるには、企業規模や組織体制に応じて各部門の役割を明確にし、共通の管理ルールや報告体制を整備することが重要です。
管理業務が複雑化する可能性がある
GRCを強化する際に、必要以上の承認手続きや確認作業を追加すると、日常業務の効率が低下する可能性があります。
例えば、すべての取引に同じ承認手順を適用すると、リスクの低い取引まで処理に時間がかかってしまいます。
重要なのは、リスクの大きさに応じて管理方法を調整することです。高リスクの業務には厳格な統制を設け、低リスクの業務では手続きを簡素化するなど、実効性と効率性のバランスを取る必要があります。
継続的な運用と見直しが必要になる
GRCは、一度ルールや体制を整えれば完了する取り組みではありません。事業環境や組織体制の変化に合わせて、継続的に運用状況を確認する必要があります。
例えば、新しいシステムの導入や組織変更によって、従来の承認フローやアクセス権限が適切でなくなるケースがあります。
そのため、定期的なリスク評価や内部監査を行い、問題が見つかった場合には改善策を実施することが重要です。
GRCを実現するための5つの導入ステップ
GRCを実践するには、現在の管理体制を把握し、リスクの評価から運用改善まで段階的に進めることが重要です。最初からすべての業務を対象にするのではなく、優先度の高い領域から取り組む方法も有効です。
STEP1. GRCの目的と管理対象を明確にする
最初に、GRCを導入する目的と管理対象を明確にします。目的が曖昧なままでは、必要な管理体制や具体的な施策を判断できません。
例えば、不正防止を重視する場合は承認権限やアクセス管理、経営判断の高度化を目指す場合はリスク情報の集約などが重点領域となります。
経営層と関係部門で目的を共有し、対象業務や期待する効果を整理しましょう。
STEP2. 現状のリスクと管理体制を評価する
次に、現在の業務プロセスや管理ルールを調査し、どのようなリスクが存在するかを洗い出します。
主な確認項目は以下のとおりです。
- 業務ごとの責任者や承認権限が明確になっているか
- 重要な取引について適切な確認手続きがあるか
- システムのアクセス権限が適切に設定されているか
- 法令や社内規程への対応状況を確認できるか
- 業務履歴や監査証跡が保存されているか
洗い出したリスクは、発生可能性や事業への影響度に基づいて評価します。対応が必要な課題に優先順位を付けることで、限られた経営資源を効果的に配分できます。
STEP3. 管理ルールと責任体制を整備する
現状の課題が明確になったら、リスクへの対応方針や具体的な管理ルールを整備します。あわせて、各部門の役割と責任範囲を設定します。
例えば、取引の承認権限、システムへのアクセス条件、問題発生時の報告手順などを明文化します。
また、管理体制が形骸化しないように、経営層による監督と現場部門による運用を連携させることが重要です。必要に応じて従業員教育も実施し、ルールの理解と定着を図ります。
STEP4. ITシステムを活用して管理業務を効率化する
管理ルールを整備した後は、ITシステムによる運用の効率化を検討します。業務システムとGRCの取り組みを連携させることで、確認作業の自動化や情報の可視化を進められます。
例えば、ERPに承認ワークフローやアクセス権限管理を組み込めば、業務を進めながら必要な統制を実施しやすくなります。
また、取引履歴や承認記録をシステム上に保存することで、内部監査に必要な情報も確認しやすくなります。
ただし、システム導入だけでGRCが完成するわけではありません。業務ルールとシステム設定を一致させることが重要です。
STEP5. 運用状況を評価して継続的に改善する
GRCの運用開始後は、管理ルールが適切に機能しているかを定期的に評価します。
例えば、承認ルールの違反件数、アクセス権限の不備、監査で発見された問題の改善状況などを確認します。
問題が発見された場合は、原因を分析し、ルールや業務プロセスを見直します。また、組織変更や新規事業の開始などによって新たなリスクが生じていないかも確認する必要があります。
継続的な改善を通じて、実態に即したGRC体制を維持しましょう。
GRCの強化にERPが役立つ理由
ERP(Enterprise Resource Planning:企業資源計画)は、GRCを支える業務基盤として活用できます。会計や販売、購買、在庫などの情報を統合管理することで、業務の透明性や内部統制の強化につながるためです。
特に、複数の業務システムを利用している企業では、ERPによるデータ管理の統一がGRCの実効性を高める手段となります。
業務データを一元管理できる
ERPでは、複数の部門で利用する業務データを統合して管理できます。これにより、部門間の情報の不一致や確認作業の重複を減らしやすくなります。
例えば、販売データと会計データを連携させることで、売上計上や債権管理の状況を把握しやすくなります。
また、経営層が部門ごとの情報を個別に収集する負担も軽減できる可能性があります。
データの一元管理は、リスクの早期発見や経営判断の迅速化を支える重要な要素です。
承認フローやアクセス権限を管理できる
ERPでは、製品の機能や設定に応じて、業務プロセスに合わせた承認手続きやアクセス権限を管理できます。適切に設定・運用することで、不適切な処理や権限の集中を抑制しやすくなります。
例えば、購買申請と発注承認を異なる担当者に割り当てることで、職務分掌の実施を支援できます。また、製品の機能や設定によっては、担当業務に応じてシステムの操作権限を制限することも可能です。
ただし、適切な権限設定や承認ルールの設計は企業側で行う必要があります。ERPの機能を活用しながら、業務実態に合った統制を構築することが重要です。
監査証跡の管理や内部監査に役立つ
ERPを活用すると、システムの機能や設定に応じて、取引の登録・変更履歴や承認記録などを管理できます。
例えば、支払処理に問題が発生した際、処理内容や承認の経緯を確認できれば、原因を調査しやすくなります。
また、内部監査で必要な情報をシステムから取得できるようにすれば、資料収集や確認作業の効率化にもつながります。
ただし、記録できる情報や保存期間はシステムの仕様・設定によって異なるため、導入時に必要な監査要件を確認することが大切です。
SAPを活用したGRCの強化方法
SAPは、企業のGRCを支援するソリューションを提供しています。ERPによる業務データの統合に加え、アクセス権限、内部統制、リスクなどを管理する機能を組み合わせることで、企業全体の管理体制を強化できます。
ただし、利用できる機能や連携方法は、導入する製品やシステム環境によって異なります。
SAP Cloud ERPによる業務管理の標準化
SAP Cloud ERPは、会計や調達、販売などの基幹業務を統合的に管理するクラウドERPです。業務データを共通の仕組みで管理することで、業務プロセスの標準化や情報の可視化を支援します。
例えば、購買から支払いまでの業務を連携させることで、取引情報や処理状況を確認しやすくなります。また、標準化された業務プロセスを活用することで、部門ごとに異なる管理方法を見直すきっかけにもなります。
なお、SAP Cloud ERPのPublic Editionに相当する環境、SAP Cloud ERP Privateに相当するPrivate Editionの環境、オンプレミスのSAP S/4HANAでは、利用できる機能や拡張・連携方法が異なります。
そのため、GRCに必要な要件を整理したうえで、利用するERP環境に適した管理方法を検討する必要があります。
SAP GRCソリューションによる統合的なリスク管理
SAPでは、SAP Access Control、SAP Process Control、SAP Risk Managementなど、GRCを支援するソリューションが提供されています。
これらを活用することで、アクセス管理、内部統制、企業リスク管理などの業務を支援できます。
| 製品名 | 主な役割 | 活用例 |
|---|---|---|
| SAP Access Control | アクセス権限と職務分掌の管理 | 不適切な権限の組み合わせの検出、アクセス申請・承認の管理 |
| SAP Process Control | 内部統制の管理と評価 | 統制活動の文書化、評価、問題点の追跡 |
| SAP Risk Management | 全社的なリスク管理 | リスクの特定・評価、対応状況の監視 |
例えば、SAP Access Controlを利用すると、同じ担当者に不適切な権限が集中していないかを分析できます。SAP Process Controlでは、内部統制の実施状況や評価結果を管理することが可能です。
また、SAP Risk Managementでは、企業が直面するリスクを整理し、対応状況を継続的に確認できます。
ただし、これらの製品は導入環境や契約内容に応じて利用条件が異なり、ERPを導入するだけですべての機能が利用できるわけではありません。
GRCとERPを連携させる際のポイント
GRCとERPを連携させる際は、まず自社が管理したいリスクや統制要件を明確にすることが重要です。
例えば、アクセス権限の適正化を重視する場合と、全社的な経営リスクの可視化を重視する場合では、必要な機能が異なります。
また、導入済みのSAP製品やクラウド環境によって、GRCソリューションとの連携方法も変わります。標準機能で対応できる範囲を確認し、追加の製品や設定が必要になるかを検討しましょう。
重要なのは、GRCの目的に合わせてERPと管理機能を組み合わせることです。システムの機能だけでなく、運用ルールや責任体制を含めて設計する必要があります。
GRCに関するよくある質問
ここでは、GRCの意味や導入方法について、よくある質問を紹介します。
GRCとは簡単にいうと何ですか?
GRCとは、企業の統治、リスク管理、法令遵守を一体的に管理する考え方です。経営目標の達成とリスクの低減を両立するために、部門を横断して管理体制を整備します。不正防止や内部統制の強化、経営判断の高度化などに役立ちます。
GRCと内部統制は何が違いますか?
GRCは経営管理やリスク管理、コンプライアンスを統合する枠組みで、内部統制は業務の適正性や財務報告の信頼性などを確保する仕組みです。内部統制は、GRCを実践するための重要な手段の1つといえます。
GRCは中小企業にも必要ですか?
GRCは中小企業にとっても重要な考え方です。企業規模にかかわらず、不正や情報漏えい、法令違反などのリスクは存在します。まずは承認権限の明確化や重要業務のリスク評価など、自社の規模に合った取り組みから始めることが有効です。
GRCツールを導入すれば内部統制は実現できますか?
GRCツールを導入するだけで、適切な内部統制が実現するわけではありません。システムによる管理の効率化は期待できますが、業務ルールや責任体制の整備が必要です。また、導入後も定期的に運用状況を確認し、改善することが重要です。
SAPのERPを導入するとGRCも強化できますか?
SAPのERPは、業務データの統合や承認フロー、アクセス管理などを通じてGRCの強化に役立ちます。さらに、SAP Access Controlなどの関連ソリューションを組み合わせることで、より専門的な管理にも対応できます。ただし、利用できる機能は製品や契約、導入環境によって異なります。
GRCを強化して健全な経営基盤を構築しよう
GRCとは、ガバナンス・リスク管理・コンプライアンスを統合的に管理する仕組みです。企業全体のリスクや管理体制を把握し、適切な意思決定と健全な事業運営を支える役割があります。
本記事で解説した重要なポイントは、以下のとおりです。
- GRCは企業統治・リスク管理・法令遵守を連携させる考え方
- 内部統制やERMは、GRCを実践するための重要な仕組み
- GRCの強化は不正防止や経営判断の高度化、業務効率化につながる
- 導入時は目的の明確化、リスク評価、管理体制の整備が必要
- ERPやSAPの関連ソリューションは、GRCの効率的な運用を支援する
GRCの取り組みを進める際は、まず自社の管理体制や業務プロセスを確認し、対応すべきリスクを整理することが重要です。そのうえで、部門間の連携や管理ルールの標準化を進め、必要に応じてERPなどのシステム活用を検討するとよいでしょう。
特に、複数のシステムに情報が分散している企業では、ERPによるデータの一元管理がガバナンス強化を支える手段の1つとなります。経営管理とITシステムの両面から改善を進めることで、より実効性のあるGRC体制の構築が期待できます。
ガバナンスと内部統制の基本的な考え方や、ERPを活用した管理体制の整備について詳しく知りたい方は、資料ガバナンス強化とERP活用完全ガイドをご覧ください。ガバナンス強化の必要性や、ERPによるデータ一元管理の役割を整理する際に、ぜひご活用ください。